❌

Lese-Ansicht

Mozilla veröffentlicht Firefox Klar 159 für Android mit neuem Menü-Design

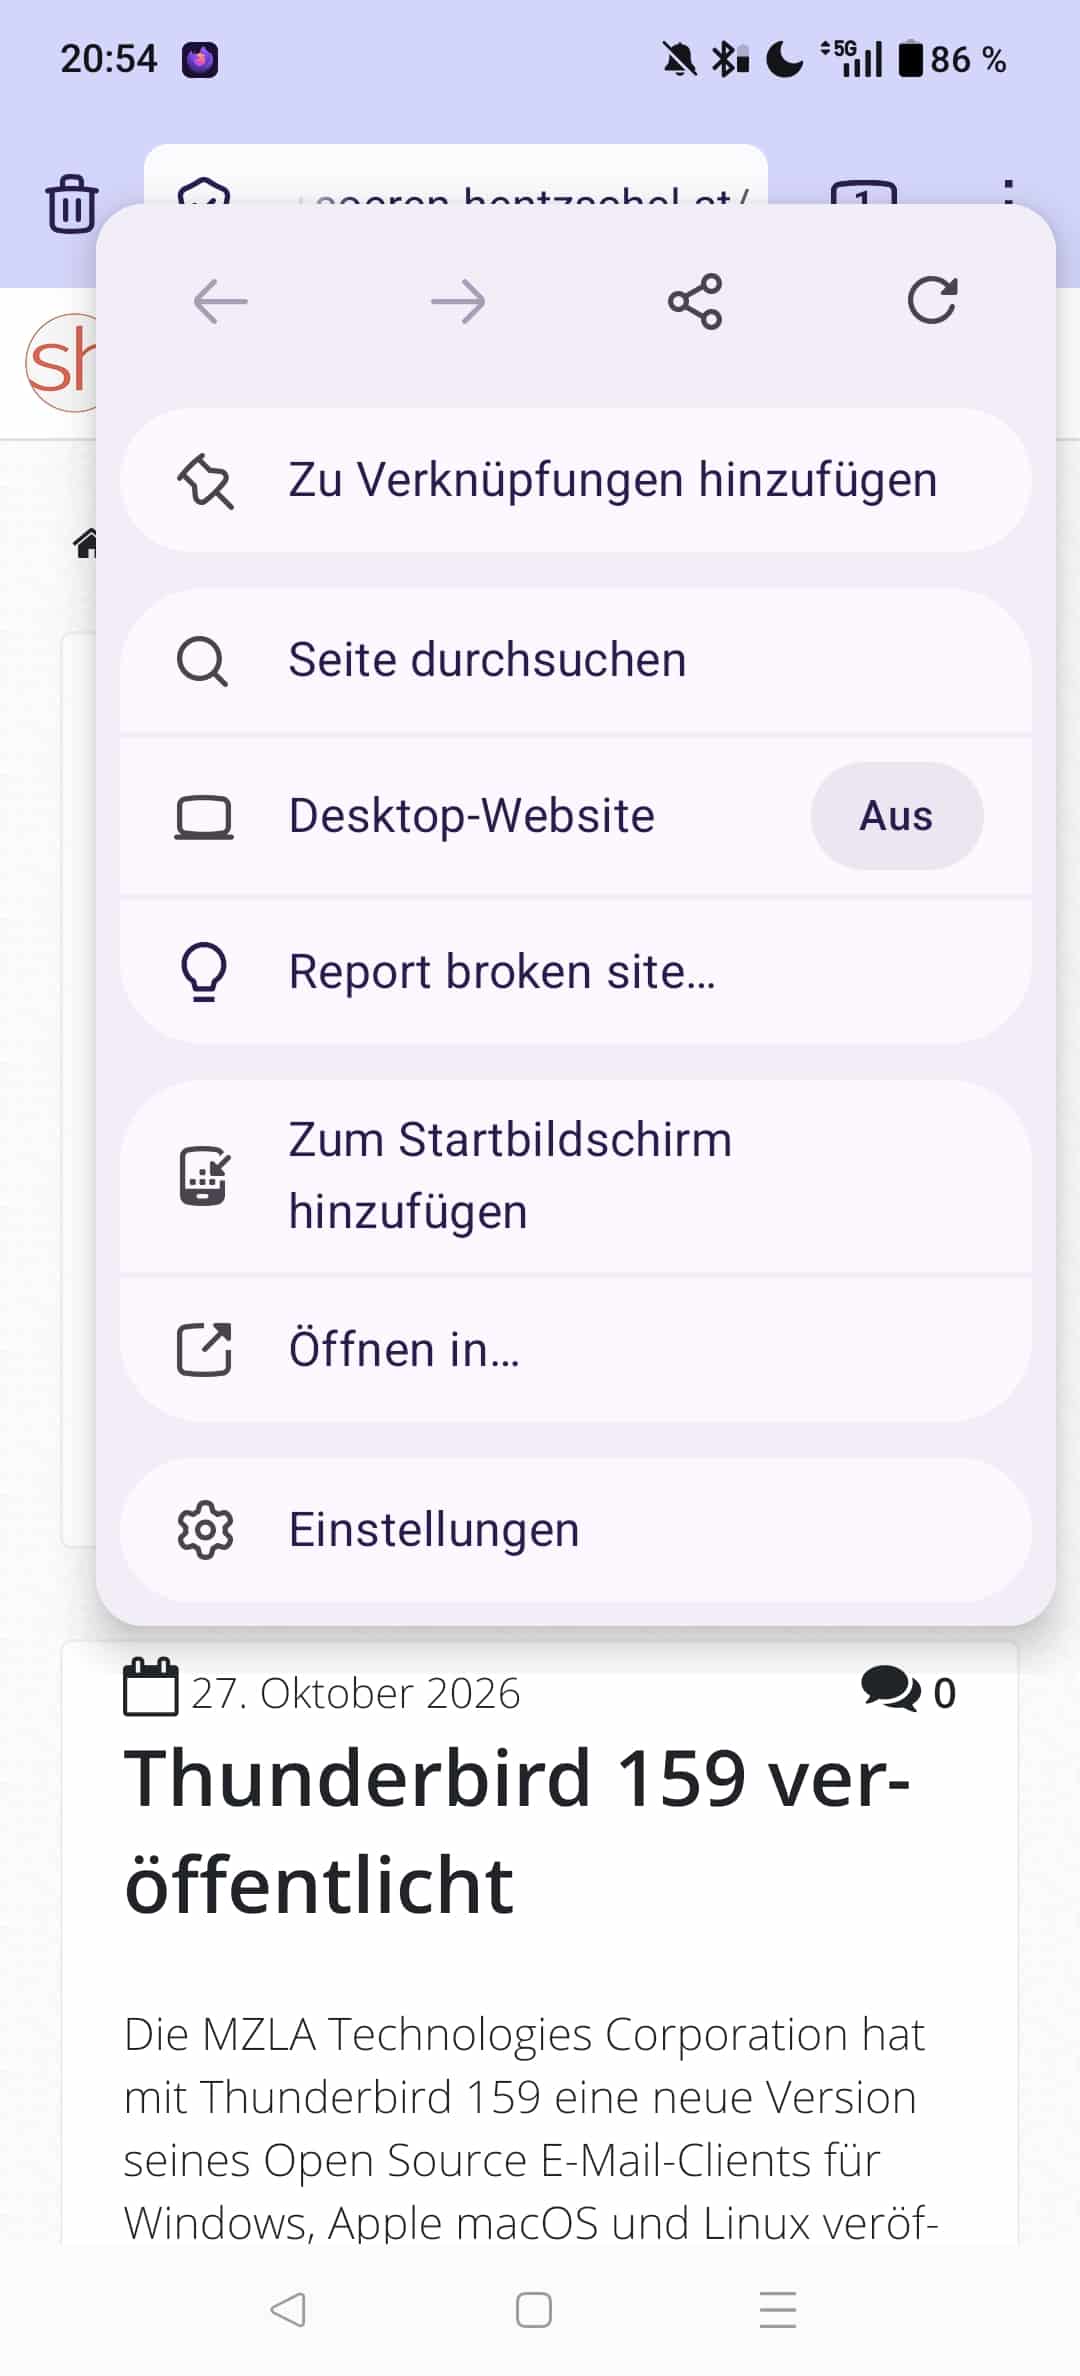
Firefox Klar ist ein spezialisierter Privatsphäre-Browser. Nun hat Mozilla Firefox Klar 159 für Android veröffentlicht und überarbeitet damit das Menü-Design.

Download Mozilla Firefox Klar für Google Android

Mozilla hat Firefox Klar 159 (internationaler Name: Firefox Focus 159) für Android veröffentlicht.

Die Neuerungen von Firefox Klar 159 für Android

Mit Firefox Klar 159 hat Mozilla das Menü-Design überarbeitet, welches optisch nun an das Menü-Design von Firefox erinnert. Dazu kommen wie immer neue Plattform-Features der aktuellen GeckoView-Engine sowie geschlossene Sicherheitslücken.

Firefox Klar 159 für Android

Der Beitrag Mozilla veröffentlicht Firefox Klar 159 für Android mit neuem Menü-Design erschien zuerst auf soeren-hentzschel.at.

  •  

Ubuntu-Server-Update von 24.04 auf 26.04

Über Ubuntu 26.04 habe ich hier schon berichtet. Heute habe ich meinen ersten Ubuntu-Server von Version 24.04 auf 26.04 aktualisiert. Es ist eigentlich recht gut gegangen. Dieser Beitrag fasst die wichtigsten Erkenntnisse zusammen.

  • MySQL-Passwörter
  • Dovecot-Konfiguration (Update 2.3 -> 2.4)
  • SSH-Server-Konfiguration
  • Externe und obsolete Pakete aufräumen

Grundsätzliche Vorgehensweise

Logischerweise sollten Sie zuerst ein Backup machen. Mein System ist eine virtuelle Maschine (KVM), ich habe also ein Backup des Images gemacht (LVM-Snapshot im laufenden Betrieb). Wäre irgendetwas total schief gegangen, hätte ich den ganzen Server blitzschnell in den alten Zustand zurückversetzen können.

Wichtig: Falls Sie Nextcloud verwenden, aktualisieren Sie die Nextcloud-Version zuerst und führen Sie das Ubuntu-Update erst danach durch. Andernfalls kann es Ihnen passieren, dass Nextcloud danach nicht mehr startet (Fehlermeldung: This version of Nextcloud is not compatible with PHP>=8.5. You are currently running 8.5.4). Es ist ziemlich mühsam, aus dieser Falle wieder herauszukommen, weil die üblichen Update-Mechanismen PHP voraussetzen!

Am Zielsystem habe ich dann ein letztes Update durchgeführt und dann do-release-upgrade gestartet. Der erste Lauf scheiterte an alten MySQL-Passwörtern. Nachdem ich diese umgestellt hatte (Details folgen gleich), lief do-release-upgrade ziemlich problemlos durch.

Bei sämtlichen Rückfragen, ob ich meine geänderten Konfigurationsdateien behalten oder lieber die neuen Konfigurationsdateien verwenden möchte, habe ich mich für meine alten Konfigurationsdateien entschieden. (Die Entscheidung ist nicht ganz einfach: Die neuen Konfigurationsdateien enthalten in der Regel bessere/neuere Einstellungen, die vorzuziehen wären. Umgekehrt will ich aber auch nicht die in der Vergangenheit vorgenommenen Änderungen verlieren.)

Danach ein Reboot, nach 30 Sekunden war ein neuer SSH-Login möglich. Sehr gut!

Jetzt begannen die Aufräumarbeiten. Es gab zwei Hauptprobleme:

  • Dovecot funktionierte nicht mehr (das war zu erwarten).
  • PHP auch nicht (das kam überraschend).

Vor dem Ubuntu-Update: MySQL-Passwörter

Mit Ubuntu 26.04 kommt MySQL 8.4. Diese Version des Datenbank-Servers unterstützt standardmäßig keine mysql_native_password-Passwörter mehr. Das ist an sich vernünftig, die Passwörter werden nach einem unsicheren Verfahren verschlüsselt. Es gibt zwei Lösungen: Eine besteht darin, das nicht mehr empfohlene Plugin mysql_native_password doch wieder zu aktivieren. (In Version 9 wird das aber nicht mehr gehen.) Die andere besteht darin, für alle betroffenen Benutzer ein neues Passwort mit dem Verfahren caching_sha2_password einzurichten, im Wesentlichen so:

ALTER USER name@localhost IDENTIFIED WITH caching_sha2_password BY 'topsecret';

Ich habe mich für diese Variante entschieden, zumal es ohnedies nur wenige betroffene Accounts gab. Zwei bereiteten mir allerdings Kopfzerbrechen. Welche Passwörter sollte ich für die (in der Vergangenheit) automatisch eingerichteten Accounts 'debian-sys-maint'@localhost und mysql.session@localhost verwenden? Eine kurze Recherche ergab, dass sich das Passwort für ersteren Account (eine Debian/Ubuntu-Spezialität) in /etc/mysql/debian.cnf befindet. Der zweite Account ist MySQL-intern. Es muss existieren, ist aber nicht für einen Login gedacht. Jedes zufällige Passwort ist OK.

Das eigentliche Update habe ich NACH den MySQL-Änderungen gestartet.

Nach dem Ubuntu-Update: PHP

Nach dem Update liefen Apache und der MySQL-Server auf Anhieb, nur PHP wollte nicht. Die Fehlermeldung im Apache-Log lautete:

(2)No such file or directory: AH02454: FCGI: attempt to connect to Unix domain socket /run/php/php8.3-fpm.sock (localhost:8000) failed

Der Fehler war leicht zu finden: Ich verwende PHP mit dem FastCGI Process Manager (FPM). Die PHP-Version wurde auf 8.5 aktualisiert, aber die Konfiguration verwies weiter auf die FPM-8.3-Version. Abhilfe:

apt install php-fpm
systemctl enable --now php8.5-fpm
a2disconf php8.3-fpm
a2enconf php8.5-fpm
systemctl restart apache2

Warum der Upgrade-Prozess sich um diese Details nicht gekümmert hat, kann ich nicht sagen. Möglicherweise hatte ich unter Ubuntu 24.04 irgendeine Abweichung von der Default-Konfiguration durchgeführt und die Konfigurationsdateien wurden deswegen nicht aktualisiert.

Ein letzter Hinweis zu PHP: Mit PHP 8.5 werden neue Konfigurationsdateien nach /etc/php/8.5 installiert. In meinem Fall (FPM) ist die Datei /etc/php/8.5/fpm/php.ini relevant. Änderungen, die in der Vergangenheit in der 8.3er-Version von php.ini vorgenommen wurden, müssen jetzt in der 8.5er-Version wiederholt werden. (In meinem Fall war vor allem memory_limit = 512M wichtig, damit Nextcloud ordentlich läuft. Der Defaultwert 128M ist zu klein.)

Dovecot

Dovecot (ein IMAP-Server) macht mit Ubuntu 26.04 einen Versionssprung von 2.3 auf 2.4. Das klingt unspektakulär, aber tatsächlich hat Dovecot mit der neuen Version die Syntax der Konfigurationsdateien grundlegend geändert. Solange die Dateien nicht angepasst werden und insbesondere die Anweisungen dovecot_config_version = 2.4.0 sowie dovecot_storage_version = 2.4.0 an den Beginn von /etc/dovecot.conf eingebaut werden, startet der Dienst nicht.

Upgrading Dovecot CE from 2.3 to 2.4 enthält eine umfassende Migrationsanleitung. Die simple Übernahme der neuen Konfigurationsdateien ist (in meinem Fall) unmöglich, weil ich diverse eigene Anpassungen vorgenommen habe. Schon vor dem Ubuntu-Update habe ich deswegen sicherheitshalber ein Backup des alten Konfigurationsverzeichnisses /etc/dovecot durchgeführt.

Die manuelle Migration erschien mir recht mühsam. Also habe ich Claude Code SSH-Zugriff auf meinen Server gegeben (für einen normalen Account, nicht für root) und habe den folgenden Prompt formuliert:

you can ssh to example.com (no root); go to /etc/dovecot and look at the config files; these are partially from 2.3 and must be updated to 2.4 (see also https://doc.dovecot.org/main/installation/upgrade/2.3-to-2.4.html); explain me what to change, don’t try to do it yourself; summarize your findings locally (not on example.com) into dovecot-migration-plan.md

Diesen Plan habe ich anschließend manuell umgesetzt. Anbei eine Kurzfassung:

Dovecot 2.3 -> 2.4: config changes

dovecot.conf

  Add these as the very first settings:

    dovecot_config_version = 2.4.0
    dovecot_storage_version = 2.4.0

  Remove the empty "dict { }" block.

conf.d/10-auth.conf

  Old: auth_username_format = %Ln
  New: auth_username_format = %{user | username | lower}

conf.d/auth-system.conf.ext

  passdb and userdb blocks need a name:

    passdb pam {
    }
    userdb passwd {
    }

conf.d/10-mail.conf

  mail_location is gone:

    mail_driver = maildir
    mail_path = ~/Maildir

conf.d/10-master.conf

  Old: user = $default_internal_user
  New: user = $SET:default_internal_user

conf.d/10-ssl.conf

  New setting names, no more "<" before file names:

    ssl = yes
    ssl_server_cert_file = /etc/letsencrypt/live/
                           example.com/fullchain.pem
    ssl_server_key_file  = /etc/letsencrypt/live/
                           example.com/privkey.pem
    ssl_server_dh_file   = /etc/dovecot/dh.pem
    ssl_server_prefer_ciphers = server

  (Each path belongs on one line; it is split here only
  for readability.)

  ssl_server_prefer_ciphers accepts "client" or "server";
  "yes" is a fatal error. The DH file is only needed for
  non-ECC key exchange and can be omitted.

conf.d/20-lmtp.conf

  "mail_plugins = $mail_plugins sieve" no longer works:

    protocol lmtp {
      postmaster_address = postmaster@example.com
      mail_plugins {
        sieve = yes
      }
    }

conf.d/90-sieve.conf

  The plugin { } block is gone. Use named script blocks:

    sieve_script personal {
      driver = file
      path = ~/sieve
      active_path = ~/.dovecot.sieve
    }
    sieve_script after {
      type = after
      driver = file
      path = /etc/dovecot/sieve-after
    }

  Recompile global sieve scripts (as root):

    sievec /etc/dovecot/sieve-after/spam-to-folder.sieve

  Users' own scripts are recompiled automatically.

Protocols

  2.4 enables no protocols by default. On Debian they come
  from /usr/share/dovecot/protocols.d, i.e. one file per
  installed package (imapd, lmtpd, managesieved, ...).

Testing

  doveconf -n          # must run without errors
  systemctl restart dovecot
  journalctl -u dovecot -n 50

  Then check IMAP login, LMTP delivery from Postfix, SMTP
  auth via the Postfix SASL socket and sieve filtering.

Eine halbe Stunde später konnte ich in Thunderbird meine Mails wieder abrufen.

Update Configuration File (UCF)

Eine Debian/Ubuntu-Pakete verwenden das Verfahren Update Configuration File (UCF). Bei diesen Paketen wird parallel zur unverändert belassenen Konfigurationsdateien die neue Version der Konfigurationsdatei mit der Kennung *.ucf-dist angelegt. Das ist praktisch, weil Sie unkompliziert danach suchen können:

find /etc -name '*.ucf-dist'

Leider wird UCF nur von ausgewählten Paketen verwendet (auf jeden Fall: apt, dovecot und ssh).

SSH-Server

Der SSH-Server (openssh-server 10.2) läuft zwar auf Anhieb (alles andere wäre ja eine Katastrophe), aber journalctl -u ssh liefert diverse Warnungen:

sshd: rexec line 16: Deprecated option UsePrivilegeSeparation
sshd: rexec line 19: Deprecated option KeyRegenerationInterval
sshd: rexec line 20: Deprecated option ServerKeyBits
sshd: rexec line 31: Deprecated option RSAAuthentication
sshd: rexec line 38: Deprecated option RhostsRSAAuthentication

Also habe ich auch diese Datei etwas aufgeräumt, wobei Claude Code einige weitere Verbesserungsvorschläge gemacht hat (ChallengeResponseAuthentication -> KbdInteractiveAuthentication, PermitRootLogin without-password -> PermitRootLogin prohibit-password, HostKey /etc/ssh/ssh_host_dsa_key entfernen).

Docker

In Ubuntu 24.04 hatte ich Docker-Pakete direkt aus dem Docker-Repo installiert. Die alten Pakete wurden unverändert belassen, Docker funktionierte weiter. Allerdings wurde im Rahmen des Updates die Docker-Paketquelle deaktiviert (siehe /etc/apt/sources.list.d/*.disabled), d.h. ich würde keine Updates mehr erhalten. Ich habe daher die folgende Datei docker.sources neu eingerichtet:

Types: deb
URIs: https://download.docker.com/linux/ubuntu
Suites: resolute
Components: stable
Architectures: amd64
Signed-By: /etc/apt/keyrings/docker.asc

apt update und apt list --upgradable zeigt jetzt zu Ubuntu 26.04 passende Docker-Pakete an, die ich mit apt dist-upgrade installierte. Ein kurzer Test mit docker ps zeigt, dass alle Docker-Container wie geplant laufen.

Obsolete Pakete entfernen

Das Kommando

apt list '?obsolete'

liefert eine Liste von Paketen, die aus früheren Ubuntu-Versionen stammen (zu meiner Schande bis zurück nach 14.04) und zu denen es keine aktive Paketquellen mehr gibt (z.T. uralte Kernel-Versionen). Höchste Zeit, auch hier aufzuräumen. Ich habe Claude Code um eine Analyse gebeten.

find obsolete packages and access which can be safely removed

In der Folge habe ich die meisten betreffenden Pakete mit apt purge entfernt.

Quellen/Links

  •  

Linux-Kernel-Lücke mit höchster Risikostufe von Claude gefunden

Eine kritische Sicherheitslücke im TCP-Stack des Linux-Kernels sorgt für Handlungsbedarf bei Linux Distrtros und Admins. Die als CVE-2026-98432 geführte Schwachstelle erhält vom Kernel-Team einen CVSS-Wert von 9,8. Während die Kernel Entwickler die Sache dringlich erachten, stufen einige Distros die Kritikalität geringer ein. Besondere Aufmerksamkeit erhielt die Lücke, nachdem Anthropic am 27. Oktober demonstrierte, dass das […]

Der Beitrag Linux-Kernel-Lücke mit höchster Risikostufe von Claude gefunden erschien zuerst auf fosstopia.

  •  

CISA warnt vor Angriffen auf Linux-Kernel und VMware ESX

Angreifer nutzen derzeit mehrere bekannte Sicherheitslücken in älteren Linux-Kernel-Versionen und VMware ESX aus. Die Schwachstellen dienen dazu, nach einem erfolgreichen Einbruch ihre Spuren zu verwischen oder zusätzliche Systemrechte zu erlangen. Die US-amerikanische Cybersicherheitsbehörde CISA hat beide Fälle inzwischen in ihren Katalog aktiv ausgenutzter Sicherheitslücken aufgenommen. Eine der Schwachstellen betrifft die Protokollierung in Broadcoms Virtualisierungsplattform VMware […]

Der Beitrag CISA warnt vor Angriffen auf Linux-Kernel und VMware ESX erschien zuerst auf fosstopia.

  •  

Tor Browser 16.0: Mehr Privatsphäre und ARM64-Unterstützung unter Linux

Das Tor Project hat Tor Browser 16.0 veröffentlicht. Die neue Version des datenschutzorientierten Browsers basiert auf Firefox ESR 153 und bringt eine überarbeitete Einstellungsoberfläche, zusätzliche Schutzfunktionen und native Unterstützung für Linux-Systeme mit ARM64-Prozessoren. Gleichzeitig endet die Unterstützung für 32-Bit-x86-Systeme unter Linux. Die Einstellungen wurden grundlegend neu gestaltet und orientieren sich an der überarbeiteten Oberfläche von […]

Der Beitrag Tor Browser 16.0: Mehr Privatsphäre und ARM64-Unterstützung unter Linux erschien zuerst auf fosstopia.

  •  

Linux Foundation warnt vor minderwertigem KI-Code

Generative KI verändert die Entwicklung von Open-Source-Software und stellt Maintainer vor neue Herausforderungen. Eine aktuelle Studie von LF Research, der Forschungsabteilung der Linux Foundation, kommt zu dem Ergebnis, dass schätzungsweise 25 Prozent der eingereichten Pull Requests qualitativ minderwertige, KI-generierte Beiträge enthalten. Bei größeren Projekten mit mehr als 50 Entwicklern steigt dieser Anteil laut den Befragten […]

Der Beitrag Linux Foundation warnt vor minderwertigem KI-Code erschien zuerst auf fosstopia.

  •  

Canonical belebt Ubuntu Core Desktop wieder und plant Neustart für 2027

Canonical will die Entwicklung von Ubuntu Core Desktop wieder deutlich beschleunigen. Das unveränderliche Linux-Desktop-System, das bereits 2023 erstmals vorgestellt wurde, soll im Entwicklungszyklus von Ubuntu 27.04 stärker in den Mittelpunkt rücken. Geplant sind tägliche Testversionen sowie gezielte Einsatzprofile für Browser-Systeme, Entwickler-Arbeitsplätze und Gaming-Rechner. Jon Seager, Entwicklungschef bei Canonical, räumte ein, dass die Vorschau von 2023 […]

Der Beitrag Canonical belebt Ubuntu Core Desktop wieder und plant Neustart für 2027 erschien zuerst auf fosstopia.

  •  

Ubuntu Touch 24.04-2.2: Sicherheitsupdates und VoLTE Fixes

Die UBports Foundation hat Ubuntu Touch 24.04-2.2 und 24.04-1.6 veröffentlicht. Die beiden außerplanmäßigen Wartungsupdates schließen Sicherheitslücken und verbessern die Zuverlässigkeit des mobilen Betriebssystems. Anlass ist unter anderem die Kompromittierung von Zwischenzertifizierungsstellen des Anbieters eMudhra. Zum Schutz vor den betroffenen Zertifikaten hat UBports Sicherheitskorrekturen aus Ubuntu übernommen und zusätzliche Maßnahmen integriert. Diese sollen verhindern, dass Zertifikatsketten […]

Der Beitrag Ubuntu Touch 24.04-2.2: Sicherheitsupdates und VoLTE Fixes erschien zuerst auf fosstopia.

  •  

Firefox 159: Weniger Speicherverbrauch und neue Funktionen unter Linux

Mozilla hat Firefox 159 veröffentlicht. Das Update verbessert die Verwaltung geöffneter Tabs, erleichtert den Zugriff auf gespeicherte Passwörter und führt eine Funktion zur Überwachung von Webseiten ein. Zudem behebt die neue Version mehrere Fehler, die insbesondere Linux-Nutzer mit Wayland oder AMD-Grafik betreffen. Unter Wayland wurde ein Problem behoben, bei dem ein Klick auf einen Tab […]

Der Beitrag Firefox 159: Weniger Speicherverbrauch und neue Funktionen unter Linux erschien zuerst auf fosstopia.

  •  

Mozilla veröffentlicht Firefox 159

Mozilla hat Firefox 159 für Windows, Apple macOS und Linux veröffentlicht. Dieser Artikel fasst die wichtigsten Neuerungen zusammen.

Download Mozilla Firefox für Microsoft Windows, Apple macOS und Linux

Neuerungen von Firefox 159

Firefox 145 führte als Alternative zu about:logins eine Sidebar für den Zugriff auf gespeicherte Zugangsdaten ein, welche in den Einstellungen des Sidebar-Launchers bislang aber zunächst manuell aktiviert werden musste. Die Passwörter-Sidebar steht ab sofort standardmäßig über den Sidebar-Launcher zur Verfügung.

Das Teilen unter macOS erfolgt nun über den nativen macOS-Picker, der neben AirDrop, Nachrichten und anderen Apps eine Vorschau der Seite sowie die zuletzt verwendeten Kontakte anzeigt. Es können auch mehrere ausgewählte Tabs gleichzeitig geteilt werden.

Die Option „Seite zusammenfassen“ der KI-Chatbots sendet jetzt die Adresse der Seite an den Chatbot-Anbieter statt des Seiteninhalts, sodass lange Seiten nicht mehr auf eine unvollständige Zusammenfassung gekürzt werden.

Intelligente Fenster, ein KI-Feature, welches derzeit noch schrittweise ausgerollt wird, können nun Seiten auf Änderungen wie zum Beispiel Preissenkungen überwachen. Dazu muss im Chat „/watch“ eingegeben werden, um eine Überwachung einzurichten. Daraufhin sendet Firefox eine Desktop-Benachrichtigung, sobald eine Änderung gefunden wird. Die Überwachungen können über die Schaltfläche „Aufgaben“ in der Symbolleiste oder auf der Seite „about:smartwindowtasks“ verwaltet werden.

Unter macOS öffnen Apps, bei denen die Anmeldung über den Standardbrowser erfolgt, wie beispielsweise ChatGPT, ihre Anmeldeseite nun in Firefox statt in Safari, sofern Firefox als Standardbrowser eingestellt ist.

Die Tastenkombination Strg + Shift + A (macOS: Cmd + Shift + A) durchsucht nun offene Tabs, statt about:addons zu öffnen. Hierfür wurde die Tastenkombination auf Strg + Shift + F auf Windows und Linux respektive Cmd + Shift + E auf macOS geändert. Nutzer können die Tastenkombination via about:keyboard aber wieder ändern.

Wird about:processes?groupby=tab anstelle von about:processes aufgerufen, erreicht man nun eine Ansicht der Prozessverwaltung, welche Tabs statt Prozesse auflistet.

In der Webkonsole können let-, const– und class-Variablen erneut deklariert werden, was im Website-Kontext nicht erlaubt ist, sodass ein Codeausschnitt zu Testzwecken bearbeitet und erneut ausgeführt werden kann, ohne dass ein Fehler wegen einer erneuten Deklaration auftritt.

Auch in Firefox 159 wurden wieder mehrere Sicherheitslücken geschlossen. Alleine aus Gründen der Sicherheit ist ein Update auf Firefox 159 daher für alle Nutzer dringend empfohlen.

Darüber hinaus gab es diverse Korrekturen und Optimierungen, welche in den offiziellen Release Notes näher beschrieben werden. Unter anderem wurde behoben, dass der Dateiauswahl-Dialog den letzten Ordner öffnete, in dem eine Datei gespeichert wurde, anstelle des Ordners, der zuletzt für Uploads verwendet wurde. Auch, dass Lesezeichen nicht aus Chrome-Profilen importiert werden konnten, wenn man mit diesen in einem Google-Konto angemeldet war, wurde korrigiert.

Verbesserungen der Webplattform lassen sich in den MDN web docs nachlesen. Unter anderem unterstützt Firefox nun scroll-gesteuerte Animationen in CSS.

Der Beitrag Mozilla veröffentlicht Firefox 159 erschien zuerst auf soeren-hentzschel.at.

  •  

Kali Linux 2026.3: Neue Sicherheitstools, KDE Plasma 6.7 uvm

Kali Linux 2026.3 ist erschienen. Die jüngste Aktualisierung der auf Debian basierenden Distribution für Penetrationstests und Sicherheitsaudits bringt sechs neue Werkzeuge, KDE Plasma 6.7 und einen aktualisierten Linux-Kernel. Außerdem überarbeitet das Entwicklerteam die Skripte zur Erstellung von Systemabbildern und erweitert die Funktionen der mobilen Sicherheitsplattform Kali NetHunter. Eine zentrale Neuerung betrifft den Bauprozess der Installations- […]

Der Beitrag Kali Linux 2026.3: Neue Sicherheitstools, KDE Plasma 6.7 uvm erschien zuerst auf fosstopia.

  •  

Dänemark stoppt Open-Source-Offensive: Microsoft 365 bleibt

Dänemark hat auch den Versuch aufgegeben, Microsoft Office durch freie Software zu ersetzen. Nach dem gescheiterten Vorhaben, Windows in der Verwaltung abzulösen, endet damit ein weiteres Projekt zur digitalen Unabhängigkeit. Der Pilotversuch mit Collabora wurde nach Problemen bei der Verarbeitung bestehender Dokumente eingestellt. An dem Test beteiligten sich lediglich 38 Mitarbeiter aus verschiedenen Ministerien. Beim […]

Der Beitrag Dänemark stoppt Open-Source-Offensive: Microsoft 365 bleibt erschien zuerst auf fosstopia.

  •  

KDE Plasma 6.8.2 behebt Fehler bei Wayland und Desktop

KDE hat Plasma 6.8.2 veröffentlicht. Das zweite Wartungsupdate für die aktuelle Desktop-Serie erscheint nur eine Woche nach Version 6.8.1 und konzentriert sich auf Fehlerkorrekturen. Verbesserungen betreffen unter anderem den Fenstermanager KWin, die Wayland-Darstellung, die Desktop-Oberfläche und die Fernzugriffsfunktionen. Ein großer Teil der Änderungen entfällt auf KWin, den Fenstermanager und Wayland-Compositor von KDE. Behoben wurden Synchronisierungsprobleme […]

Der Beitrag KDE Plasma 6.8.2 behebt Fehler bei Wayland und Desktop erschien zuerst auf fosstopia.

  •  

Thunderbird 159 veröffentlicht

Die MZLA Technologies Corporation hat mit Thunderbird 159 eine neue Version seines Open Source E-Mail-Clients für Windows, Apple macOS und Linux veröffentlicht.

Neuerungen von Thunderbird 159

Mit Thunderbird 159 hat die MZLA Technologies Corporation ein Update für seinen Open Source E-Mail-Client veröffentlicht. Taskleisten-Symbole auf Linux zeigen jetzt ungelesene E-Mails an und geben deren Anzahl im Tooltip an. Graph-Kalender werden bei der Erstellung eines neuen Kontos automatisch erkannt. Ansonsten gab es auch wieder eine ganze Reihe von Verbesserungen unter der Haube und Fehlerkorrekturen, welche sich wie immer in den Release Notes (engl.) nachlesen lassen. Auch Sicherheitslücken wurden im neuesten Update wieder behoben.

Der Beitrag Thunderbird 159 veröffentlicht erschien zuerst auf soeren-hentzschel.at.

  •  

Agama 25: openSUSE-Installer erhält Web-Terminal und bessere Netzwerkkonfiguration

Das openSUSE-Projekt hat Agama 25 veröffentlicht. Die neue Version des webbasierten Linux-Installers bringt ein integriertes Terminal, eine überarbeitete Netzwerkkonfiguration und Verbesserungen bei der Bedienung. Gleichzeitig treiben die Entwickler den Ausbau von Agama zum Standard-Installer für openSUSE Tumbleweed voran. Mit dem neuen Web-Terminal können Nutzer während der Installation direkt über die grafische Oberfläche auf eine Shell […]

Der Beitrag Agama 25: openSUSE-Installer erhält Web-Terminal und bessere Netzwerkkonfiguration erschien zuerst auf fosstopia.

  •  

Bitwarden ändert Lizenzmodell: Offizielle Apps werden künftig kommerziell lizenziert

Der Open-Source-Passwortmanager Bitwarden ändert die Lizenzierung seiner Anwendungen. Künftig sollen Versionen aus offiziellen App-Stores und von der Unternehmenswebsite unter einer kommerziellen Lizenz veröffentlicht werden. Der bisherige GPLv3-Code bleibt auf GitHub verfügbar, allerdings könnte sich der Funktionsumfang der frei lizenzierten Variante langfristig von den kommerziellen Ausgaben unterscheiden. Die Umstellung betrifft unter anderem die Apps aus Google […]

Der Beitrag Bitwarden ändert Lizenzmodell: Offizielle Apps werden künftig kommerziell lizenziert erschien zuerst auf fosstopia.

  •  

Steam-Client-Update behebt Vulkan-Probleme und blockiert kompromittierte Zertifikate

Valve hat ein neues stabiles Update für den Steam Client veröffentlicht, das unter anderem die Spielerfahrung mit Vulkan-Spielen unter Linux verbessern soll. Die Aktualisierung behebt Abstürze und Hänger beim Wechsel zwischen Anwendungen, korrigiert mehrere Fehler der Benutzeroberfläche und reagiert auf den Sicherheitsvorfall rund um kompromittierte kryptografische Schlüssel von eMudhra. Eine wichtige Korrektur betrifft Linux-Systeme, auf […]

Der Beitrag Steam-Client-Update behebt Vulkan-Probleme und blockiert kompromittierte Zertifikate erschien zuerst auf fosstopia.

  •  

LibreOffice verzeichnet 9,4 Millionen Downloads in acht Wochen

LibreOffice wächst: Seit der Veröffentlichung von Version 26.8 im August wurde die freie Office-Suite innerhalb von acht Wochen insgesamt 9,4 Millionen Mal heruntergeladen. Das geht aus aktuellen Zahlen der Document Foundation (TDF) hervor. Zwischen dem 24. August und dem 18. Oktober entspricht das durchschnittlich mehr als einer Million Downloads pro Woche. Damit übertrifft LibreOffice bereits […]

Der Beitrag LibreOffice verzeichnet 9,4 Millionen Downloads in acht Wochen erschien zuerst auf fosstopia.

  •  
❌