❌

Normale Ansicht

Mit Claude Code eine Linux-Prüfung korrigieren

08. Oktober 2026 um 13:06

Coding mit KI-Unterstützung ist mittlerweile für die meisten Entwickler gelebte Praxis. Weniger bekannt ist, dass CLIs wie Claude Code auch abseits der Programmierung ein großartiges Werkzeug sind: Mit CLIs können Sie per SSH Linux-Installationen administrieren, Backups überprüfen, Docker-Setups einrichten oder Mail-Server-Konfigurationen analysieren.

Darüber hinaus setze ich Claude Code seit einigen Monaten für die Korrektur meiner Linux-Prüfungen ein. In diesem Beitrag erkläre ich, wie das funktioniert und warum das für mich eines der überzeugendsten Beispiele für »agentische KI« abseits des Codings ist.

Ich konzentriere mich in diesem Artikel auf Claude Code und habe das Setup auch nur mit dieser CLI getestet. Aber prinzipiell sollte das Setup ebenso gut mit Codex, Vibe CLI, Pi oder jedem anderen KI-Tool funktionieren, das im Terminal läuft und mit einem ausreichend leistungsstarken Sprachmodell verbunden ist.

Linux-Administration mit Claude Code

Die größte Hürde bei der Systemadministration besteht darin, wie Claude Code root-Rechte erlangt. Der naheliegende Weg, die interaktive Eingabe des Passworts für sudo während einer Session, ist leider nicht vorgesehen. Es gibt mehrere Wege, diese Hürde zu umgehen:

  • SSH-Key: Sie führen Claude Code auf Ihrem Arbeitsrechner oder Notebook aus. Über einen SSH-Key kann sich Claude Code beim zu administrierenden System ohne Passwort als root anmelden und dort arbeiten. Für die Prüfungskorrektur habe ich mich für diese Variante entschieden.
  • sudo ohne Passwort: Sie installieren Claude Code auf dem Zielsystem und führen das Programm in einem gewöhnlichen Account aus. Dank einer Regel in /etc/sudoers.d/ kann Claude Code ohne interaktive Passwortangabe root-Rechte erlangen (z.B. ALL=(ALL:ALL) NOPASSWD: ALL). Dieser sudo-Zugang kann uneingeschränkt sein oder auf ausgewählte Kommandos limitiert werden.

  • Claude Code als root: Sie installieren Claude Code am Zielsystem und führen es dort direkt mit root-Rechten aus. Das widerspricht aber dem Grundprinzip, möglichst nie größere, interaktive Programme mit root-Rechten auszuführen.

Sicherheitstechnisch sind alle drei Varianten in etwa gleich schlecht. Die letzte Variante ist vermutlich die schlimmste. Für Test-VMs und Entwicklungsumgebungen sind die skizzierten Wege akzeptabel. Für echte (produktive) Server ist Variante 2 der am ehesten taugliche Kompromiss.

Mindestens ebenso wichtig ist der Arbeitsmodus. Seit Sommer 2026 gilt der Auto-Modus als Defaultmodus von Claude Code. Dabei entscheidet ein zweites Sprachmodell (der Classifier), welche Kommandos ohne Rückfrage ausgeführt werden dürfen. Beim Programmieren funktioniert das ausgezeichnet.

Für die Administration von Servern ist dieser Modus aber gefährlich. Der Classifier sieht nämlich nie die Ausgabe von Kommandos wie lsblk oder pvs. Er kann deshalb nicht überprüfen, ob /dev/vdb wirklich das neue, leere Disk-Image ist oder ob sich dort schon aktiv genutzte Partitionen befinden. Paradoxerweise gilt: Je präziser Sie Ihren Auftrag formulieren, desto weniger wird nachgefragt. Wenn Sie sich bei /dev/vdb1 vertippt haben: Pech gehabt!

Wenn Claude Code beim Coding falsch »denkt« und Sie per Git zurück zum vorherigen Stand Ihres Projekts gehen müssen, ist das ärgerlich. Sollte Claude Code hingegen versehentlich die falsche SSD Ihres Servers neu partitionieren, ist das ein Fehler, der nicht mehr gutzumachen ist. (Nun gut, Sie haben natürlich ein Backup! Aber der Arbeitstag ist vermutlich trotzdem verloren.)

Für administrative Arbeiten empfehle ich deswegen den manuellen Modus, in dem jede Dateiänderung und jedes Shell-Kommando bestätigt werden muss. Am besten richten Sie für Ihre Admin-Aufgaben ein eigenes Projektverzeichnis ein und verankern den Modus dort dauerhaft in .claude/settings.json, damit Sie die Aktivierung nicht vergessen können:

{
  "permissions": {
    "defaultMode": "manual"
  }
}

Der manuelle Modus ist mit vielen Rückfragen verbunden. Mit der Antwort Yes, and don’t ask again speichert Claude Code eine Freigaberegel in .claude/settings.local.json. Ein regelmäßiger Blick in diese Datei lohnt sich: Zu großzügig geratene Regeln bleiben sonst dauerhaft aktiv, umgekehrt lassen sich oft mehrere Regeln zu einer zusammenfassen (z.B. Bash(sudo du *)). Die goldene Mitte sind Setups, in denen Sie den manuellen Modus mit Allow-Regeln für harmlose Kommandos kombinieren.

Nie auf Produktivsystemen! In meiner Admin-Praxis bin ich begeisterter Claude-Code-Anwender. Aber meine rote Linie sind Produktivsysteme. Mir ist klar, dass die Wissensbasis von Claude Code breiter und tiefer ist als die jedes Linux-Admins, und ich lasse mich auch gerne beraten. Aber so wie sich ein junger Mitarbeiter erst Vertrauen erarbeiten muss, bevor er kritische Aufgaben selbstständig erledigen darf, so geht es mir auch mit Claude Code. Was das Coding angeht, habe ich dieses Vertrauen. Was die Linux-Administration betrifft: noch nicht im gleichen Ausmaß.

Meine Linux-Lehrveranstaltung

Ich unterrichte an der Fachhochschule JOANNEUM in Kapfenberg seit über einem Jahrzehnt Linux-Administration. Das ist eine sehr grundlagenorientierte Lehrveranstaltung: Benutzerverwaltung, Zugriffsrechte samt setuid und setgid, Administration des Dateisystems samt LVM, Netzwerk-Basics, Paketverwaltung, systemd, Logging, elementare Tools (find, tar etc.).

Sowohl während der Übungen als auch zur Prüfung erhalten alle Studentinnen und Studenten Zugang zu virtuellen Maschinen. Die Prüfung besteht darin, Admin-Aufgaben auszuführen. Beurteilt wird danach der Zustand der virtuellen Maschinen. Die Prüfung ist damit viel praxisnäher als ein Multiple-Choice-Test. Drei Beispiele für typische Aufgaben:

  • Richte auf /dev/vdb ein Physical Volume mit xxx MiB ein, füge es der Volume Group für das Root-Dateisystem hinzu und vergrößere dann das Logical Volume und das Dateisystem für /.
  • Richte die Benutzer Jack, Joe und Averall ein. Deren Accounts sollen nach 90 Tagen ablaufen. Sie haben Zugriff auf ein gemeinsames Verzeichnis /data/some-task. Jeder der drei soll dort neu erzeugte Dateien der beiden anderen lesen, bearbeiten, aber nicht löschen können. Richte das Verzeichnis entsprechend ein.
  • Sichere den SSH-Server mit Fail2ban ab.

Diese Prüfungs- bzw. Übungsaufgaben klingen beinahe wie Prompts! Bevor ich Claude Code mit der Korrektur der Prüfungen beauftragt habe, habe ich deswegen die Probe aufs Exempel gemacht: Ich habe eine zusätzliche virtuelle Maschine eingerichtet, Claude Code per SSH-Key Root-Zugang gegeben und ihm eine Prüfung übergeben, samt der Aufforderung, alle Aufgaben zu erledigen und die genaue Vorgehensweise in einer Datei zu protokollieren.

Weniger als zehn Minuten später war Claude Code fertig. Ich habe das Ergebnis kontrolliert: Alle Punkte! Die Studierenden haben 90 Minuten Zeit. Die volle Punkteanzahl erreicht praktisch niemand, nicht weil meine Prüfung so schwierig wäre (ist sie wirklich nicht!), sondern weil auch guten Admins Schlampigkeitsfehler unterlaufen, speziell unter (Prüfungs-)Stress.

Prüfungskorrektur bisher

Zur Korrektur musste ich bisher via SSH in jede virtuelle Maschine »hineinsehen« und den Zustand des Dateisystems, der Netzwerkkonfiguration, von installierten Paketen und Dateien analysieren. Ich habe dazu ein selbst geschriebenes Script verwendet, das per SSH für jede VM Kommandos wie cat /etc/fstab, lsblk, pvs, getfacl usw. ausführte und die Ergebnisse in einer Textdatei sammelte. Diese Textdatei (plus bei Unklarheiten ein direkter Login samt ein paar manuellen Kontrollen) war dann die Grundlage für meine Beurteilung.

Das hat funktioniert, war aber mühsam. Für Details musste ich trotzdem oft in die VM hinein. Und weil sich die Aufgaben von Prüfung zu Prüfung ändern, musste ich auch das Script jedes Mal anpassen. Damit nicht genug: Ich musste in einer Tabelle dokumentieren, welche Teilaufgaben erledigt wurden und welche Fehler dabei passiert sind, mir überlegen, wie viele Teilpunkte eine unvollständige Aufgabe wert ist, und schließlich die wichtigsten Dateien aus den virtuellen Maschinen archivieren, sodass ich meine Beurteilung zur Not später nachvollziehen und begründen kann. Jeder Schritt für sich ist einfach, aber in Summe kostete die Beurteilung jeder Prüfung eine Menge Zeit.

Prüfungskorrektur mit Claude Code

Mittlerweile sieht sich Claude Code die virtuellen Maschinen selbst an. Dazu habe ich ein Projektverzeichnis mit Unterverzeichnissen für die Prüfungsangaben (exams/), meine Unterrichtsunterlagen (teaching/) und die Protokolle der von Claude Code ausgeführten Kommandos (reports/) eingerichtet. Die Datei CLAUDE.md enthält ganz genaue Anweisungen, wie Claude Code die virtuellen Maschinen nach einer Prüfung analysieren soll. Die Idee sieht so ähnlich wie der folgende, stark gekürzte Prompt aus:

Exam evaluation

* You have root access to the VMs fh01.example.com to fh20.example.com.
* Each VM is the result of an exam according to exam-2026-06.md.
  You are to evaluate the exam.
* Prepare an ODS table with columns for each VM and rows for each
  task / subtask.
* For each VM evaluate the exam. First, make a backup of
  /root/.bash_history (backup file name: bash_history_<date_time>).
* Other than that, do not change anything! Only read/access/evaluate.
  Do not create or modify files, do not run configuration commands,
  do not fix errors. The VM should stay as much as possible in the
  state the student left it when finishing the exam.
* Insert the achieved points and comments on wrong or missing details
  into the ODS table.
* Make a backup of /etc, /root and /home/student, download it to the
  local machine and save it as archive-fh<nn>.tar.gz.

Damit die Punkteaufteilung für alle Teilnehmer konsistent ist, lasse ich Claude Code vorweg zu jeder Prüfung ein Bewertungsschema erstellen. Dieses kontrolliere ich und passe es fallweise an: Auch wenn eine Frage in fünf Aufzählungspunkten formuliert ist, sind die Punkte oft unterschiedlich zu gewichten, je nach Schwierigkeit und Zeitaufwand.

Ein großartiger Aspekt des Setups besteht darin, dass Claude Code die VMs nicht nur auswertet, sondern die Ergebnisse gleich in eine LibreOffice-Tabelle einträgt: Pro Prüfung/VM gibt es eine Spalte mit den Punkten und eine mit Kommentaren zu Fehlern oder fehlenden Details. Wenn ich mit einer Bewertung nicht einverstanden bin, ändere ich einfach die Punkte, die Summe wird automatisch neu berechnet. Um die ODS-Datei zu erzeugen, hat Claude Code ein kleines Python-Script geschrieben (mit dem Modul odfpy, installiert mit uv in einem lokalen Virtual Environment).
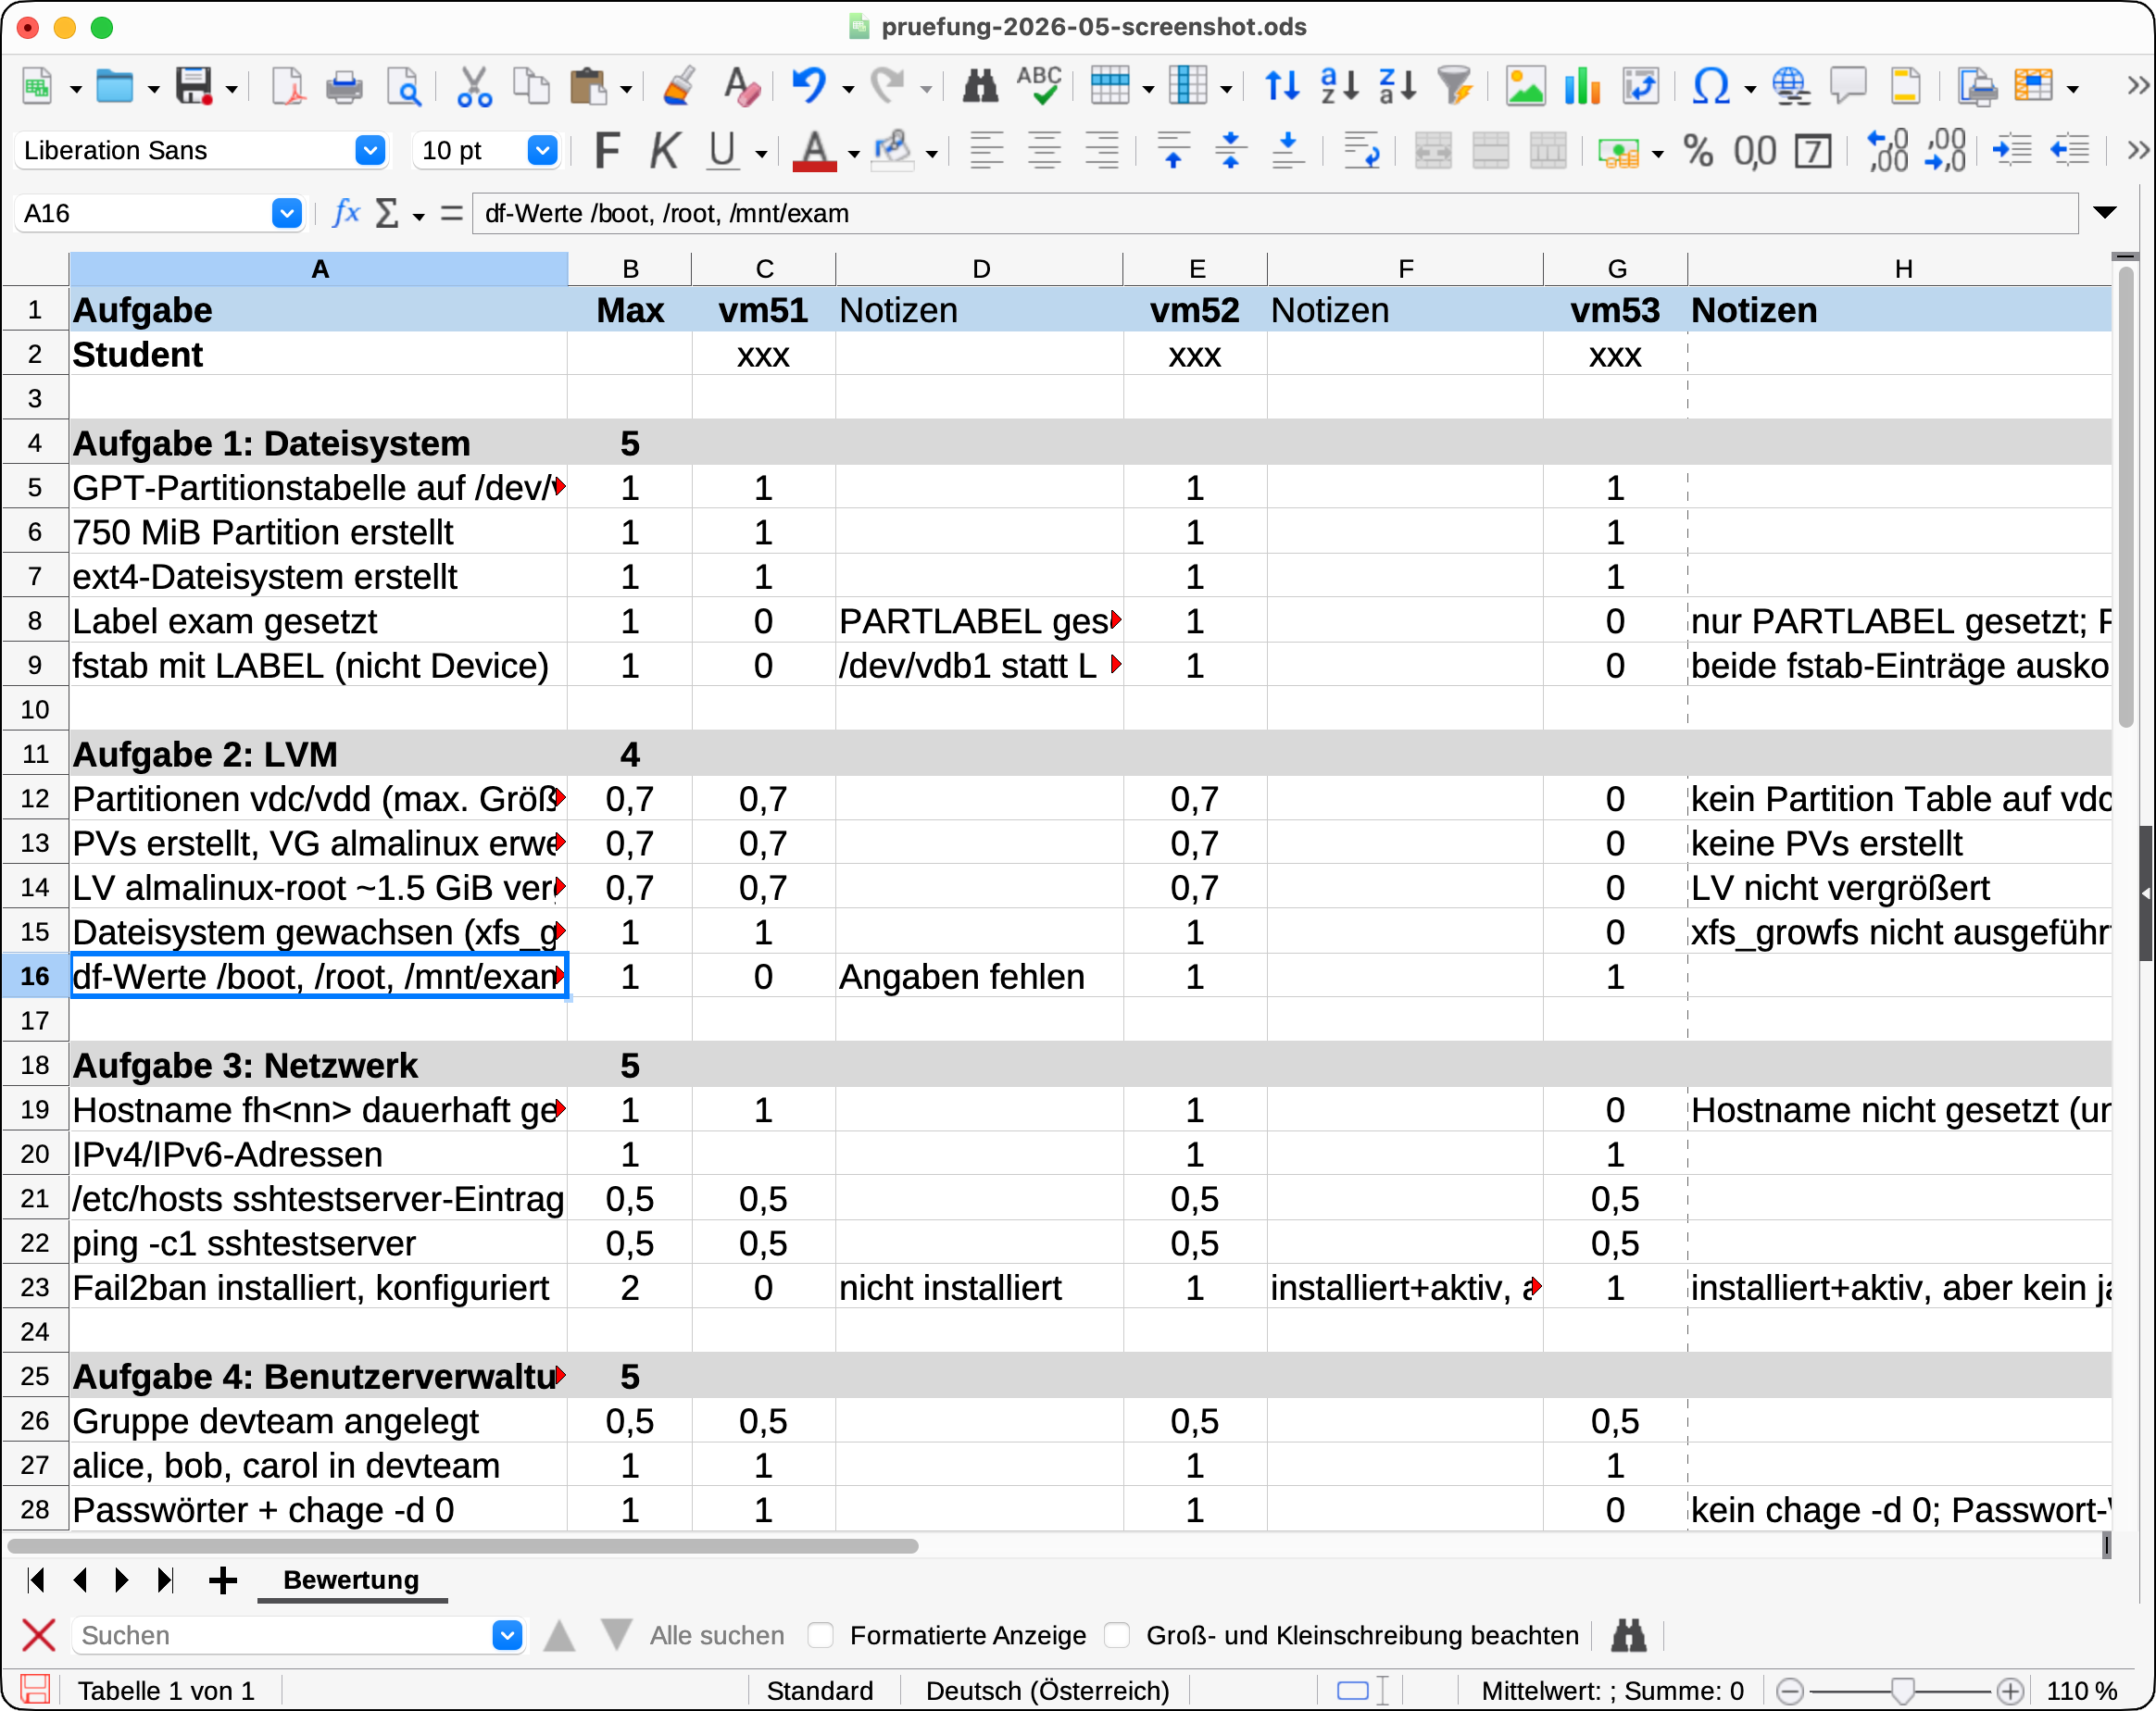
Der Screenshot zeigt eine LibreOffice-Calc-Tabelle mit den Prüfungsergebnissen. In der ersten Spalte stehen die Teilaufgaben, gruppiert nach Aufgaben wie „Aufgabe 1: Dateisystem“ oder „Aufgabe 2: LVM“, daneben die maximal erreichbaren Punkte. Für jede virtuelle Maschine (vm51, vm52, vm53) gibt es eine Spalte mit den erreichten Punkten und eine Spalte mit Notizen, z.B. „nicht installiert“ oder „xfs_growfs nicht ausgeführt“.
Die von Claude Code erzeugte Tabelle mit den Prüfungsergebnissen

Beim ersten Durchlauf habe ich die Ergebnisse von Claude Code mit einer älteren Prüfung verglichen, die ich zuvor manuell korrigiert hatte. Überwiegend kamen wir zu den gleichen Resultaten, aber nicht immer. Beispielsweise hat Claude Code nur die benutzerspezifische Crontab-Datei angesehen, nicht aber die systemweite (/etc/crontab). Dort befand sich die in der Prüfung geforderte Konfiguration. Claude Code hätte hier also fälschlich einen Punkt abgezogen. Solche Erkenntnisse lasse ich Claude Code in einer Anleitungsdatei festhalten, die in CLAUDE.md verankert ist. Claude Code hat dort einen Abschnitt Known gotchas angelegt, der mit jeder Prüfung ein wenig wächst.

Die Erstellung des ganzen Setups hat ca. vier Arbeitsstunden beansprucht, in etwa so lange, wie ich bisher für die manuelle Korrektur einer Prüfung gebraucht habe. Bei der ersten »echten« Korrektur hat Claude Code für sieben Teilnehmer ca. eine halbe Stunde gebraucht, geht also keineswegs blitzschnell vor. Laut /status hat die Korrektur ca. ein Drittel des Tagesbudgets meines Pro-Abos verbraucht.
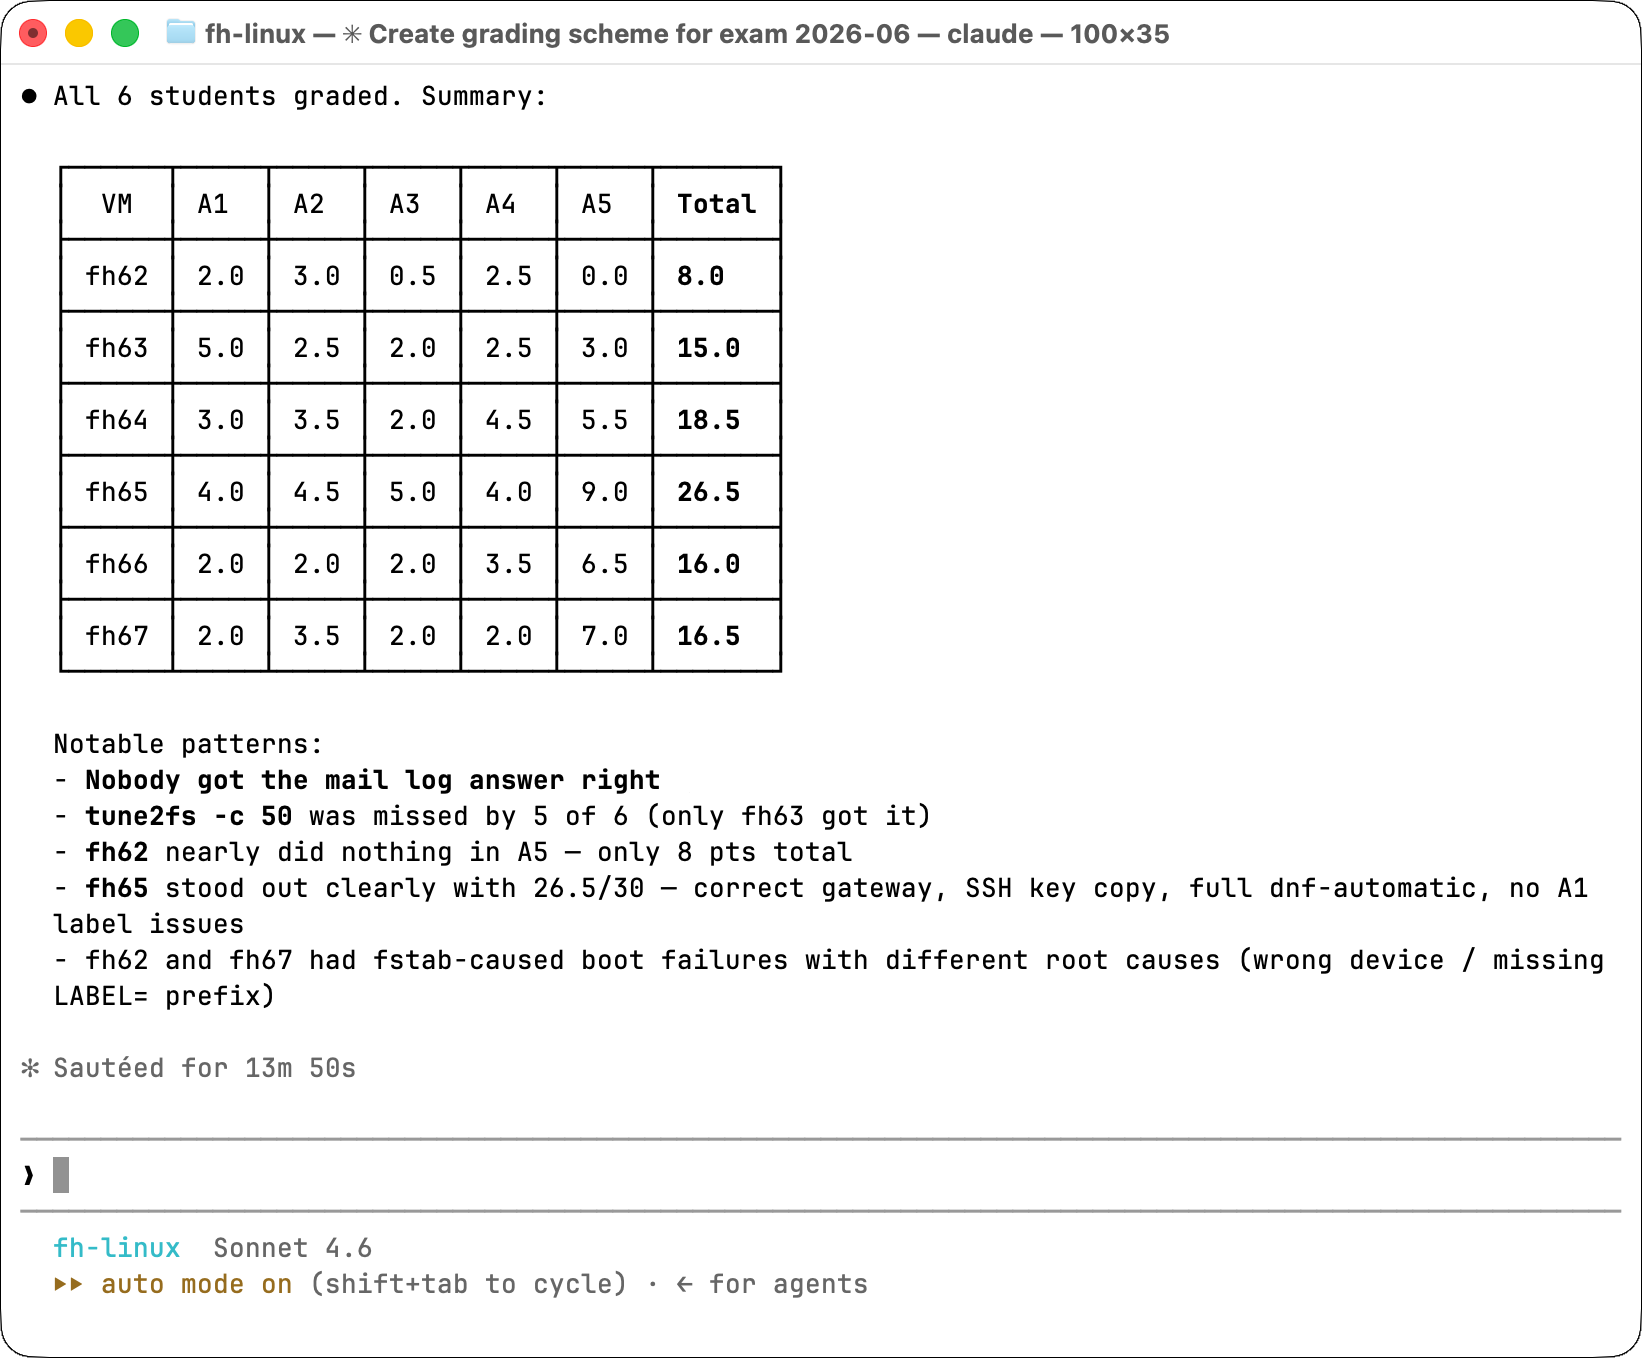
Der Screenshot zeigt ein Terminal mit Claude Code nach Abschluss der Korrektur („All 6 students graded“). Eine Tabelle listet für die VMs fh62 bis fh67 die Punkte der Aufgaben A1 bis A5 und die Gesamtpunkte zwischen 8 und 26,5. Darunter fasst Claude Code auffällige Muster zusammen, z.B. dass fast niemand `tune2fs -c 50` ausgeführt hat und zwei VMs wegen fehlerhafter fstab-Einträge nicht booten konnten.
Claude Code fasst die Ergebnisse von sechs Prüfungen übersichtlich zusammen. (Es handelt sich um eine andere Prüfung als beim ersten Screenshot. Die siebte Prüfung wurde vorweg einzeln korrigiert und scheint in der Zusammenfassung nicht auf.)

Fazit

Ganz ohne Handarbeit geht es nicht. Bei manchen VMs mit einer kaputten /etc/fstab-Datei muss ich diese zuerst reparieren, bevor die VM überhaupt bootet. Natürlich werfe ich nach der KI-Korrektur weiterhin einen Blick in jede virtuelle Maschine. Da und dort finde ich noch einen Punkt, wo mir Claude Code zu streng erscheint. (Ich handle eher nach der Richtlinie »Im Zweifel für den Angeklagten«.) Und in die endgültige Note fließen neben der Prüfung noch weitere Teilleistungen während des Semesters ein.

Was mir an diesem Setup so gut gefällt: Es nimmt mir den ungemein mühsamen Teil der Korrektur ab, das manuelle Auswerten jeder einzelnen VM. Das war in der Vergangenheit ebenso öd wie zeitaufwendig. Per KI-Hilfe verkleinert sich der Gesamtaufwand für die Korrektur etwa auf die Hälfte. Insbesondere muss ich nicht mehr für jede Prüfung ein neues Script zur Datensammlung schreiben: Claude Code liest die Prüfungsangabe und weiß selbst, wo es nachsehen muss.

Für mich ist das eines der besten Beispiele dafür, was »agentische KI« abseits des Codings in der Praxis bedeutet: Der Agent loggt sich selbstständig in beliebig viele VMs ein, führt dort Dutzende Kommandos aus, interpretiert die Ergebnisse im Kontext der Aufgabenstellung, vergibt Punkte, begründet Abzüge und schreibt alles in eine Tabelle. Ich kann Zusatzregeln angeben, dass mir z.B. die exakte Größe von Dateisystemen egal ist (alles im Bereich +/- 10 Prozent ist OK).

Ein angenehmer Nebenaspekt: Datenschutzprobleme gibt es keine. Claude Code erhält zu keinem Zeitpunkt die Namen meiner Studentinnen und Studenten. Der Agent sieht nur Linux-VMs mit Hostnamen wie fh<nn>.example.com. Die Zuordnung der VM-Nummern zu den Prüfungsteilnehmern erfolgt manuell durch mich.

Ist es für mich und meine StudentInnen nicht frustrierend, dass die KI auch bei der Linux-Administration besser ist als wir? Es ist wie beim Programmieren: Wir müssen uns mit neuen Realitäten arrangieren. Ich gebe zu, dass ich Claude Code und vergleichbare Tools noch nie auf produktiven Servern eingesetzt habe. So groß ist mein Vertrauen (noch) nicht. Für Testumgebungen, virtuelle Maschinen usw. ist es aber definitiv gut genug, auch zur Analyse »echter« Systeme. Sicher ist: So wie bei der Programmierung wird die KI auch in der Systemadministration viel verändern.

Bleibt die Frage nach dem richtigen Unterricht bzw. den richtigen Themen: Ist es noch zeitgemäß, tar-Optionen und LVM-Kommandos zu unterrichten? Ich habe mich immer gegen das Auswendiglernen gewehrt und erlaube meinen Studierenden, einen »Schwindelzettel« zur Prüfung mitzunehmen. Wichtiger als Detailwissen ist das Verständnis der Grundlagen. Was ist ein Dateisystem überhaupt? Warum gibt es unterschiedliche Dateisysteme? Was bringt LVM? Was ist der Preis? Wie kann ich LVM mit RAID kombinieren? Warum ist das sinnvoll?

Ich bin der Überzeugung, dass diese Grundlagen wichtig bleiben. KI-Tools werden uns (Systemadmins) manche öde Arbeit abnehmen. Aber so wie gute Programmierer mit KI bessere Ergebnisse erzielen als schlechte Programmierer, so werden gute Admins die KI sinnvoll anwenden, während schlechten Admins mehr Fehler unterlaufen. Die KI tut, was man ihr sagt, aber sie stellt den Auftrag selten in Frage. Wenn schon die Grundannahme falsch war, wird auch das KI-produzierte Ergebnis nicht aufregend ausfallen.

Zuletzt möchte ich noch auf zwei Videos von Florian Dalwigk verweisen. Er unterrichtet Ethical Hacking und hat mit Claude beim Pentesting/Hacking ähnliche Erfahrungen gemacht wie ich im Linux-Unterricht. Unsere Schlussfolgerungen sind vielleicht nicht ganz deckungsgleich, aber Sie werden viele Ähnlichkeiten erkennen …

Quellen/Links

Red Hat Lightwell: Sicherheitsupdates für alte Open-Source-Bibliotheken

Von: MK
08. Oktober 2026 um 06:00

Red Hat will mit Lightwell ein Problem lösen, das viele Unternehmen betrifft: Sicherheitslücken in alten Open-Source-Bibliotheken, die sich nicht einfach aktualisieren lassen. Statt auf einen Fix für die tatsächlich eingesetzte Version zu warten, bringt Lightwell Sicherheitskorrekturen direkt zurück in bestehende Bibliotheken. Nach Angaben von Red Hat basieren mehr als 90 Prozent des Codes in Unternehmensanwendungen […]

Der Beitrag Red Hat Lightwell: Sicherheitsupdates für alte Open-Source-Bibliotheken erschien zuerst auf fosstopia.

COSMIC und GNOME mit unterschiedlichen KI Strategien

Von: MK
08. Oktober 2026 um 05:30

System76 verschärft die Regeln für Beiträge zum Linux-Desktop COSMIC und verlangt ausdrücklich, dass eingereichter Code, Kommentare und Beschreibungen nicht von KI-Systemen erzeugt wurden. Damit steht das Projekt nicht allein: Auch verschiedene GNOME-Projekte schließen KI-generierte Beiträge aus. Innerhalb von GNOME gibt es allerdings die Forderung, zumindest von KI entdeckte Fehlerberichte zuzulassen. Die neuen Richtlinien von COSMIC […]

Der Beitrag COSMIC und GNOME mit unterschiedlichen KI Strategien erschien zuerst auf fosstopia.

Debian 14 „Forky“ sucht nach seinem passenden Look

Von: MK
08. Oktober 2026 um 05:00

Für Debian 14 mit dem Codenamen „Forky“ hat die Suche nach dem passenden Erscheinungsbild begonnen. Das Debian-Projekt lädt Künstler und Mitglieder der Community dazu ein, Vorschläge für das Artwork der kommenden Version einzureichen. Debian 14 soll voraussichtlich Mitte 2027 erscheinen. Das ausgewählte Motiv wird die visuelle Gestaltung von Forky an verschiedenen Stellen des Systems prägen. […]

Der Beitrag Debian 14 „Forky“ sucht nach seinem passenden Look erschien zuerst auf fosstopia.

BlueMind 5.7: KI-Unterstützung für E-Mails, neue Kontakte-App und modernisiertes Monitoring

07. Oktober 2026 um 07:00

Das Release bringt zahlreiche Neuerungen für Anwender:innen und Administrator:innen: Dazu zählen ein KI-Assistent für das Erstellen von E-Mails, eine vollständig überarbeitete Kontakte-App, neue Funktionen für Outlook sowie eine neue Monitoring-Anwendung, die die Beobachtung des Betriebs und der Verwendung der Server vereinfacht.

Quelle

GNOME 52 nimmt Entwicklung auf: Das sind die nächsten Meilensteine

Von: MK
07. Oktober 2026 um 06:00

Kaum ist GNOME 51 veröffentlicht, beginnt bereits die nächste Entwicklungsrunde. GNOME 52 trägt den Codenamen „Terengganu“ und soll am 17. März 2027 erscheinen. Erste konkrete Termine für den Entwicklungszyklus stehen bereits fest. Der Name geht auf den GNOME.Asia Summit 2026 zurück. Die Konferenz findet vom 31. Oktober bis 2. November in Kuala Lumpur statt. Mit […]

Der Beitrag GNOME 52 nimmt Entwicklung auf: Das sind die nächsten Meilensteine erschien zuerst auf fosstopia.

Mozilla veröffentlicht Sicherheits-Update Firefox 157.0.1

06. Oktober 2026 um 16:54

Mozilla hat mit Firefox 157.0.1 ein Korrektur- und Sicherheits-Update veröffentlicht. Dieser Artikel beschreibt die Änderungen des neuesten Updates.

Download Mozilla Firefox 157.0.1

Mit dem Update auf Firefox 157.0.1 behebt Mozilla eine als moderat eingestufte Sicherheitslücke.

Es war für manche Nutzer nicht möglich, mittels Maus-Steuerung von der Lesezeichen- oder Chatbot-Sidebar auf eine andere Sidebar zu wechseln.

Auf Windows wurde während des Onboardings für neue Benutzer die Option „Aus Sicherung wiederherstellen“ nicht angezeigt.

Downloads unter macOS schlugen fehl, wenn Firefox so eingestellt war, dass nach dem Speicherort für Dateien gefragt wird, aber keine Berechtigung für den Zugriff auf den Ordner „Downloads“ erteilt war.

Der Beitrag Mozilla veröffentlicht Sicherheits-Update Firefox 157.0.1 erschien zuerst auf soeren-hentzschel.at.

Trendsetter-Kommune Treuchtlingen feiert 25 Jahre Open Source in der Stadtverwaltung

06. Oktober 2026 um 10:18

Die Stadt Treuchtlingen hat vor 25 Jahren begonnen, im Rathaus der Stadt Linux auf dem Desktop einzusetzen. Andere Open-Source-Lösungen sind sogar schon seit 1999 im Einsatz. Anpassungen an bestehenden Lösungen und Neuentwicklungen teilt Treuchtlingen auf Codeberg mit der Öffentlichkeit.

Quelle

📚 Claude Code

29. Oktober 2026 um 09:39

Bernd Öggl und ich haben vor einem halben Jahr darüber diskutiert, welche Tools wir täglich nutzen. Das Ergebnis: Docker, Git und Claude Code. Nachdem wir zu den ersten beiden Themen bereits Bücher geschrieben haben, war es naheliegend, einen weiteren Band zu unserem neuen Lieblingswerkzeug nachzulegen. Und genau das haben wir getan! Das Buch wird gerade aus der Druckerei ausgeliefert.

Das Bild zeigt das Cover des Buchs »Claude Code« von Michael Kofler und Bernd Öggl.

Eigentlich beginnt die Geschichte dieses Buchs schon 2024. Da haben wir mit Aider das erste Coding-CLI ausprobiert. Die Begeisterung hielt sich damals in Grenzen. Im Herbst 2025 hat sich das geändert: Die Sprachmodelle waren gut genug, um agentisches Programmieren ohne die Kontrolle jeder einzelnen Zeile zu ermöglichen. Anthropic ist mit Claude Code das Kunststück gelungen, schneller und agiler als die Konkurrenz zu erraten, was Programmiererinnen und Entwicklern wichtig ist, und das Ganze in eine Terminal-basierte Umgebung zu verpacken. Agentic Coding per CLI erlebt gerade seinen Durchbruch.

Heute ist für uns ein Arbeiten ohne Claude Code kaum noch vorstellbar. Wir setzen das Programm nicht nur zur Software-Entwicklung ein, sondern auch für administrative Arbeiten, die Lösung von Setup-Problemen, die Suche nach Sicherheitslücken usw.

Das Buch ist kein Handbuch, das alle Optionen und Slash-Kommandos der Reihe nach abarbeitet. Stattdessen verbinden wir die Grundlagen mit vielen praktischen Beispielen aus größeren und kleineren Software-Projekten, die aus unserem beruflichen Alltag stammen. Wir versprechen Ihnen nicht das Blaue vom Himmel: Wir zeigen auch, wo Claude Code danebenliegt, und leiten daraus Arbeitsweisen ab, die sich bei uns bewährt haben.

Natürlich behandeln wir wichtigen Funktionen: Permissions, CLAUDE.md, Skills, Hooks, Plugins, MCP-Server, Subagenten und Worktrees. Ein eigenes Kapitel zeigt, was Claude Code als IT-Agent jenseits des Programmierens leisten kann. Auf KI-Grundlagen verzichten wir dagegen bewusst. Das Buch konzentriert sich fast vollständig auf die Nutzung von Claude Code im Terminal.

Weitere Details finden Sie hier.

Linux auf M4-Macs: Erste Schritte im Kernel 7.4

Von: MK
06. Oktober 2026 um 06:00

Linux auf aktuellen Macs mit Apple Silicon bleibt eine technische Herausforderung. Nun gibt es jedoch einen ersten wichtigen Schritt für M4- und A18-Pro-Chips: Ein neuer Device Tree soll in Linux 7.4 aufgenommen werden und ermöglicht bereits das grundlegende Booten ausgewählter Geräte. Mit dem aktuellen Pull Request von Sven Peter aus dem Asahi-Linux-Umfeld hält die Unterstützung […]

Der Beitrag Linux auf M4-Macs: Erste Schritte im Kernel 7.4 erschien zuerst auf fosstopia.

Mein inoffizieller Red Hat Errata-Monitor

05. Oktober 2026 um 05:00

Hi, in diesem Beitrag möchte ich euch ein Projekt vorstellen, an dem ich gerade arbeite. Inspiriert ist es von meinem RHEL CVE Monitor für arme Admins. Doch bevor es losgeht, beginne ich mit einem Disclaimer und einem Transparenzhinweis. Anschließend erläutere ich die Probleme, die ich mit diesem Projekt lösen möchte und gebe ein Beispiel wie man es nutzt.

Disclaimer: Es handelt sich hierbei um ein Community-Projekt, welches in keinster Weise von Red Hat stammt bzw. unterstützt wird. Es nutzt ausschließlich öffentlich verfügbare APIs, die ohne Authentifizierung genutzt werden können.

Transparenzhinweis: Das Projekt ist unter Nutzung eines KI-Coding-Assistenten entstanden.

Wofür ist das gut?

Ich führe mit meinen Kunden regelmäßig Videokonferenzen durch, um sie über Neuigkeiten zu informieren und ihre Sorgen, Nöte und Anträge aufzunehmen. Da ich ihre Red Hat-Subskriptionen kenne, möchte ich sie darüber informieren, welche Red Hat Errata seit unserem letzten Termin veröffentlicht wurden. Die Scripts aus diesem Projekt helfen mir dabei, diese Informationen effizient zusammenzustellen und in die Agenda einzufügen.

Aktuell bieten die Red Hat Errata Notifications noch keine Möglichkeit die Errata nach Produkt zu filtern. Mein Errata-Monitor bietet diese Funktionalität in Form von Filtern. Im Modus monitor speichert er auch den Status der letzten Ausführung, um bei erneuter Ausführung nur die Änderungen zum vorherigen Lauf auszugeben.

Das Projekt eignet sich damit sowohl für Ad-hoc-Abfragen, als auch für einen Monitoring-Modus, wo das Skript zeitgesteuert ausgeführt wird und neue Errata ausgibt bzw. diese Informationen per E-Mail versendet.

Wie nutzt man das?

Bitte schaut für eine ausführliche Beschreibung in das README des Projekts unter URL: https://github.com/Tronde/rh_errata_monitor. Oder nutzt die Hilfe eines der Scripte:

$ python3 rh_errata_monitor.py --help
usage: rh_errata_monitor.py [-h] [--filters FILTERS] [--state-file STATE_FILE] [--initial-days INITIAL_DAYS] [--format {json,csv,md}] [--output OUTPUT] [--exit-code]
                            [--dry-run] [--verbose]
                            {monitor,list-products,search} ...

Monitor Red Hat Errata Search API for new errata.

positional arguments:
  {monitor,list-products,search}
    monitor             Check for new errata per filter (default)
    list-products       List available product names from the API
    search              One-off stateless errata search

options:
  -h, --help            show this help message and exit
  --filters FILTERS     Path to INI filter config file (default: filters.conf)
  --state-file STATE_FILE
                        Path to JSON state file (default: .errata_state.json)
  --initial-days INITIAL_DAYS
                        On first run (no state), look back this many days (default: 30)
  --format {json,csv,md}
                        Output format (default: md)
  --output OUTPUT       Write report to file in addition to stdout
  --exit-code           Exit with code 2 when new errata are found
  --dry-run             Show queries without hitting the API
  --verbose, -v         Enable debug logging

examples:
  rh_errata_monitor.py monitor
  rh_errata_monitor.py list-products
  rh_errata_monitor.py list-products --search satellite
  rh_errata_monitor.py search --product "Red Hat Satellite" --after 2024-01-01
  rh_errata_monitor.py search --synopsis '"Ansible Automation Platform" "Setup Bundle"'
  rh_errata_monitor.py monitor --format json --output /tmp/errata.json

Die folgenden beiden Codeblöcke zeigen ein kurzes Beispiel für eine Filterdatei und einen Aufruf, den ich benutze, um eine Markdown-Ausgabe für meine Agenda zu generieren.

$ cat filter.conf 
# Red Hat Errata Monitor -- Filter Configuration
#
# Each [section] defines a named filter that the monitor checks on every run.
# Available keys:
#
#   product  = Exact product name as listed by 'list-products' command
#              Maps to: fq=portal_product_names:("...")
#
#   synopsis = Free-text search terms matched against errata synopsis/content
#              Use quotes for exact phrases: "Satellite 6" "release"
#              Maps to: q=...
#
# Both keys are optional.  If both are set, results must match BOTH (AND logic).
# If neither is set, all errata are returned (not recommended).
#
# Run 'list-products' to discover valid product names:
#   python3 rh_errata_monitor.py list-products
#   python3 rh_errata_monitor.py list-products --search satellite

# -- Red Hat Satellite -------------------------------------------------------

[satellite-releases]
# All errata for the "Red Hat Satellite" product that mention "Satellite 6"
product = Red Hat Satellite
synopsis = Satellite 6

[satellite-capsule]
product = Red Hat Satellite Capsule

# -- Red Hat Enterprise Linux ------------------------------------------------
[RHEL]
product = Red Hat Enterprise Linux for x86_64

Ich möchte also Errata für den Red Hat Satellite, Capsules und RHEL abrufen, was wie folgt aussehen kann (Ausgabe gekürzt):

$ python3 rh_errata_monitor.py search --filters filter.conf --after 2026-09-24
### satellite-releases (0 errata since 2026-09-24)

  - none

### satellite-capsule (0 errata since 2026-09-24)

  - none

### RHEL (50 errata since 2026-09-24)

  - [RHBA-2026:73791 - New Application Stream container images](https://access.redhat.com/errata/RHBA-2026:73791) - None
  - [RHSA-2026:73766 - Important: pki-core security update](https://access.redhat.com/errata/RHSA-2026:73766) - Important
  - [RHSA-2026:73765 - Important: dogtag-pki security update](https://access.redhat.com/errata/RHSA-2026:73765) - Important
  - [RHBA-2026:73746 - New Application Stream container images](https://access.redhat.com/errata/RHBA-2026:73746) - None
  - [RHEA-2026:73547 - multiple NVIDIA kernel module packages bug fix and enhancement update](https://access.redhat.com/errata/RHEA-2026:73547) - None
  - [RHEA-2026:73546 - multiple NVIDIA kernel module packages bug fix and enhancement update](https://access.redhat.com/errata/RHEA-2026:73546) - None
  - [RHSA-2026:73512 - Moderate: gawk security update](https://access.redhat.com/errata/RHSA-2026:73512) - Moderate
  - <AUSGABE GEKÜRZT>

**Total: 50 errata since 2026-09-24 across 1 filter**

Ich lasse mir hier die Errata ausgeben, die nach dem 24.09.2026 veröffentlicht wurden. Während es für den Satellite und dessen Capsules nichts neues gibt, sind 50 Errata für RHEL veröffentlicht worden. Ich habe die Ausgabe hier im Blog gekürzt, das Format ist jedoch ersichtlich.

Diese Liste kann ich nun per Copy&Paste in das Tool übernehmen, mit dem ich die Agenda für meinen TAM-Call generiere.

Wie stabil ist das Projekt?

Bei dem was ihr aktuell auf GitHub findet, handelt es sich um ein Pre-Release. Ich nutze es seit einigen Tagen und bisher hat es meinen Rechner nicht gestört.

Für die Filter nutze ich die Produktnamen aus der API und Filter die Strings aus dem Abschnitt Synopsis. Gerade letzteres ist Fehlerbehaftet und kann zu ungenauen bzw. fehlerhaften Ausgaben führen. Falls euch Fehler auffallen, freue ich mich, wenn ihr diese meldet.

Falls ihr dieses Projekt nützlich findet, lasst es mich gerne wissen. Dazu könnt ihr gern einen Kommentar unter diesem Beitrag hinterlassen oder einen Stern auf GitHub vergeben. Die CONTRIBUTING.md enthält Informationen, wie ihr darüber hinaus zum Projekt beitragen könnt.

Digitale Souveränität gemeinsam denken: Neue Veranstaltungsreihe bringt Verwaltung, Wirtschaft und IT-Praxis deutschlandweit ins Gespräch

05. Oktober 2026 um 11:31

Wie bleiben Verwaltung und Mittelstand digital handlungsfähig, wenn geopolitische Spannungen, technologische Abhängigkeiten und der rasante Fortschritt bei KI und Cloud den Druck erhöhen? Diese Frage steht im Mittelpunkt einer bundesweiten Veranstaltungsreihe zur digitalen Souveränität.

Quelle

Mistral greift die KI-Strategie der USA an

Von: MK
05. Oktober 2026 um 06:00

Mistral-Chef Arthur Mensch sieht die aktuellen Forderungen nach strengerer KI-Aufsicht kritisch. Seiner Ansicht nach könnten große US-Anbieter von zusätzlichen Regeln profitieren. Gleichzeitig setzt Mistral auf offene Modelle, eigene Rechenzentren und ein stärker europäisch geprägtes KI-Geschäft. Im Mittelpunkt seiner Kritik steht die geplante Zusammenarbeit von OpenAI, Anthropic und Google bei freiwilligen Aufsichtsmechanismen. Mensch vermutet dahinter auch […]

Der Beitrag Mistral greift die KI-Strategie der USA an erschien zuerst auf fosstopia.

Arch Linux 2026.10.01 ist da: Neue ISO bringt Linux 7.2.7 und Archinstall 4.5

Von: MK
05. Oktober 2026 um 05:30

Arch Linux 2026.10.01 steht als neue Installations-ISO bereit. Das Oktober-Abbild enthält die Paketaktualisierungen aus dem September. Zum Einsatz kommt dabei Linux 7.2.7. Die ISO bringt damit aktuelle Sicherheitskorrekturen und Fehlerbehebungen mit. Auch zahlreiche Pakete aus den Arch-Repositories wurden aktualisiert. Das neue Abbild richtet sich vor allem an Neuinstallationen. Bereits installierte Systeme benötigen keine neue ISO. […]

Der Beitrag Arch Linux 2026.10.01 ist da: Neue ISO bringt Linux 7.2.7 und Archinstall 4.5 erschien zuerst auf fosstopia.

LibreOffice 26.8.1: Das bringt das erste Wartungsupdate

Von: MK
05. Oktober 2026 um 05:00

LibreOffice 26.8.1 ist ab sofort verfügbar. Das erste Wartungsupdate der aktuellen Reihe behebt insgesamt 40 Fehler. Zudem wurden der Textimport und die Kompatibilität zu Microsoft-Office-Dateien verbessert. Eine wichtige Änderung betrifft den Import von Text- und CSV-Dateien. LibreOffice verarbeitet dabei verschiedene Zeichencodierungen zuverlässiger. Dazu zählen unter anderem UTF-16 und ISO Latin 1. Auch chinesische und japanische […]

Der Beitrag LibreOffice 26.8.1: Das bringt das erste Wartungsupdate erschien zuerst auf fosstopia.

Mozilla veröffentlicht Firefox 157 für Android

04. Oktober 2026 um 21:22

Mozilla hat Firefox 157 für Android veröffentlicht. Dieser Artikel beschreibt die Neuerungen von Firefox 157 für Android.

Download Firefox für Android im Google Play Store

Neuerungen von Firefox 157 für Android

Bei Klick auf die Adressleiste zeigt Firefox jetzt sowohl die letzten Suchanfragen als auch aktuell beliebte Suchanfragen bei Google an. Außerdem wurde der Abstand zwischen den Vorschlägen bei Eingabe in die Adressleiste reduziert, damit mehr Ergebnisse auf den Bildschirm passen.

Im Bildschirm für die Downloads lassen sich nun per Swipe-Geste Downloads entfernen.

Das integrierte kostenlose VPN ist nun in über 200 Regionen aktiviert.

Dazu kommen weitere neue Plattform-Features der aktuellen GeckoView-Engine, diverse Fehlerbehebungen, geschlossene Sicherheitslücken sowie Verbesserungen unter der Haube.

Der Beitrag Mozilla veröffentlicht Firefox 157 für Android erschien zuerst auf soeren-hentzschel.at.

Mozilla veröffentlicht Firefox Klar 157 für Android

03. Oktober 2026 um 21:59

Firefox Klar ist ein spezialisierter Privatsphäre-Browser. Nun hat Mozilla Firefox Klar 157 für Android veröffentlicht.

Download Mozilla Firefox Klar für Google Android

Mozilla hat Firefox Klar 157 (internationaler Name: Firefox Focus 157) für Android veröffentlicht.

Die Neuerungen von Firefox Klar 157 für Android

Bei Firefox Klar 157 handelt es sich um ein Wartungs-Update, bei welchem der Fokus auf Fehlerbehebungen und Verbesserungen unter der Haube lag. Dazu kommen wie immer neue Plattform-Features der aktuellen GeckoView-Engine sowie geschlossene Sicherheitslücken.

Der Beitrag Mozilla veröffentlicht Firefox Klar 157 für Android erschien zuerst auf soeren-hentzschel.at.

Mozilla stellt Website-Builder Solo ein

02. Oktober 2026 um 18:59

Solo ist ein Website-Builder von Mozilla. Nun hat Mozilla dessen Einstellung bekannt gegeben.

Solo ist ein Website-Baukasten von Mozilla, mit dem Selbstständige und kleine Unternehmen ohne Programmierkenntnisse eigene Websites erstellen und betreiben können. Mozilla hatte Solo Ende 2023 erstmals vorgestellt. Man konnte Solo kostenlos nutzen, seit etwas mehr als einem Jahr gab es auch eine kostenpflichtige Pro-Version.

Nun hat Mozilla angekündigt, Solo am 30. November 2026 abzuschalten. Bis zu diesem Tag haben bestehende Nutzer die Möglichkeit, einen HTML-Export ihrer Website herunterzuladen, um diese dann in Zukunft bei einem anderen Dienst weiter zu betreiben.

Tipp: Ehemalige Mozilla-Produkte auf Mozilla Insights

Der Beitrag Mozilla stellt Website-Builder Solo ein erschien zuerst auf soeren-hentzschel.at.

❌